Ki mit lát és mit tehet – szerepkörökkel, átláthatóan
A Dataxo DMS-ben a jogosultság két kérdésre válaszol: mit tehet valaki, és mely iratokon. Az elsőt szerepkörök és jogok adják meg, a másodikat a láthatóság szabályai. Minden felhasználónál megnézhető, melyik joga honnan származik.
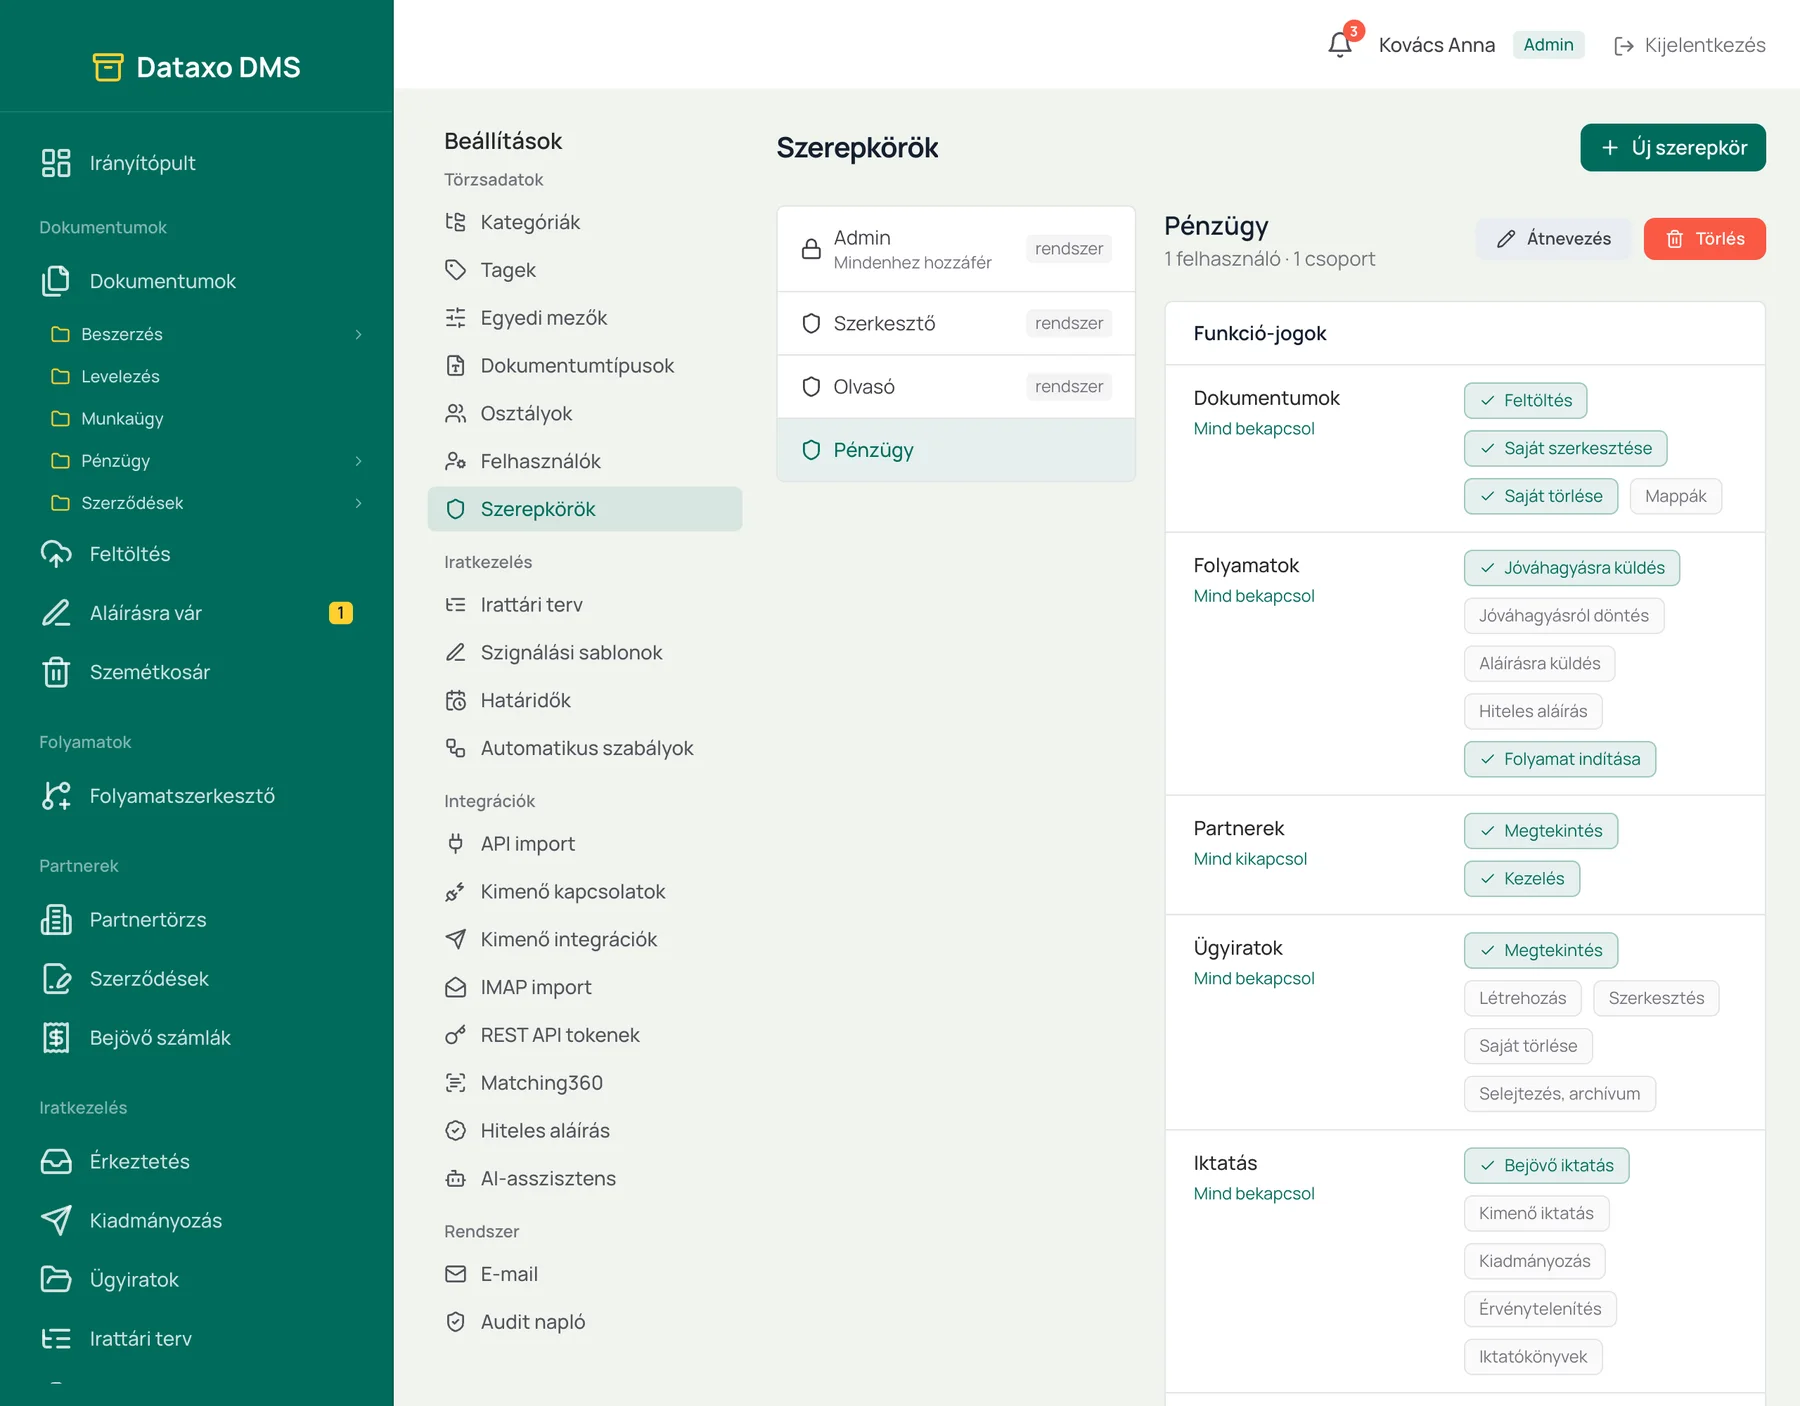
Szerkeszthető szerepkörök
A Szerkesztő és az Olvasó átalakítható, mellettük saját szerepkörök is létrehozhatók.
Jog dokumentumtípusonként
Megtekintés, feltöltés, szerkesztés és törlés külön állítható minden irattípusra.
Osztályok
A csoport szerepkört ad a tagjainak, és megnyitja előttük a kijelölt kategóriákat és mappákat.
Honnan jön a jog
A felhasználó adatlapján jogonként látszik, melyik szerepkör, csoport vagy egyedi beállítás adja.
Szerepkörök és funkció-jogok
A rendszergazda (Admin) szerepkör rögzített: mindenhez hozzáfér, és nem szerkeszthető. A Szerkesztő és az Olvasó közönséges szerepkör, a jogaik átállíthatók, és tetszőleges számú saját szerepkör hozható létre üresen vagy egy meglévő másolataként. A funkció-jogok modulonként csoportosítva kapcsolhatók.
- Modulok: dokumentumok, folyamatok, partnerek, ügyiratok, iktatás, beállítások, AI-asszisztens
- Külön jog például a jóváhagyás kérésére és a jóváhagyásról szóló döntésre
- Egy felhasználónak több szerepköre is lehet
- Használatban lévő szerepkör nem törölhető, az utolsó rendszergazda nem fokozható le
Jogok dokumentumtípusonként
Minden dokumentumtípushoz négy jog tartozik: megtekintés, feltöltés, szerkesztés és törlés. A megtekintés, a szerkesztés és a törlés az adott típus összes iratára vonatkozik, bárki töltötte is fel; a feltöltés azt jelenti, hogy a felhasználó ilyen típussal tölthet fel, vagy erre a típusra állíthat át egy iratot.
- Mátrixos szerkesztő, oszloponként és kategóriánként „mind” kapcsolóval
- Új dokumentumtípus létrehozásakor a jogai is létrejönnek
- A számlák és a szerződések a csatolt dokumentum típusának jogait követik, külön modul-jog nélkül
- Dokumentum feltöltése
- Szerkesztő szerepkör
- Jóváhagyás – döntés
- Pénzügy osztály
- Bejövő számla – megtekintés
- egyedi jog
- Minősített iratok
- nincs
Osztályok és láthatóság
A felhasználók csoportokba (osztályokba) sorolhatók. A csoport kétféleképpen hat: szerepkört kaphat, amelynek jogai a tagokra is érvényesek, és hozzárendelhetők kategóriák és mappák, amelyek dokumentumait a tagok látják. Egy irat ezen felül közvetlenül is megosztható egy csoporttal.
- Egy dokumentumot az lát, aki feltöltötte, akinek a csoportjával megosztották, vagy akinek a csoportjához a kategóriája, mappája tartozik – és mindenki, ha nyilvános
- A soron következő aláíró és jóváhagyó, illetve a helyettese az adott iratot megnyithatja
- Egyedi jog egy-egy felhasználónak a szerepkörein felül is adható
Minősített iratok és naplózás
Az ügyiratok és az iktatott tételek biztonsági szintet kaphatnak. A bizalmas és a titkos tételt csak a felelősei – a létrehozó, az ügyintéző és a helyettesük – és a rendszergazda nyithatják meg; bizalmas szintnél az is, aki külön jogot kapott rá. A hozzájuk kötött dokumentum ugyanígy védett, akkor is, ha egyébként nyilvános vagy megosztott lenne.
- Az iktatókönyv listájában a jogosulatlan felhasználó csak az iktatószámot és a dátumot látja
- Minősített tétel a keresésben nem jelenik meg annak, aki nem nyithatja meg
- A szerepkörök és jogok minden módosítása bekerül a tevékenységnaplóba
Így megy lépésről lépésre
- 01
Szerepkörök kialakítása
A beépített szerepkörök átnézése, szükség esetén saját szerepkör létrehozása másolatból.
- 02
Jogok beállítása
Funkció-jogok modulonként, majd a dokumentumtípusok mátrixa.
- 03
Osztályok felvétele
Csoportok létrehozása, szerepkör, kategóriák és mappák hozzárendelése.
- 04
Felhasználók besorolása
Szerepkör és csoport megadása, kivételes esetben egyedi jog.
- 05
Ellenőrzés
A felhasználó adatlapján a tényleges jogok és forrásuk áttekintése.
Amit érdemes előre tudni
Meg lehet tiltani valamit egyetlen felhasználónak, ha a szerepköre megengedi?
Nem. A jogok csak összeadódnak, tiltó szabály nincs: a felhasználó mindazt megteheti, amit bármelyik szerepköre, csoportja vagy egyedi joga megenged. Ha valakinek kevesebb jog kell, szűkebb szerepkört érdemes neki adni. Cserébe mindig egyértelmű, miért fér hozzá valaki valamihez.
Ki kezelheti a felhasználókat és a szerepköröket?
Csak a rendszergazda. A felhasználók, a csoportok és a szerepkörök kezelése nem adható át más szerepkörnek. A beállítások többi része – például a kategóriák, a dokumentumtípusok vagy a napló megtekintése – külön jogokkal átadható.
Van olyan jog, amelyet körültekintően érdemes kiosztani?
Igen. A folyamatok és az integrációk beállításának joga gyakorlatilag rendszergazdai hatású, mert az így létrehozott folyamatok bármely dokumentumon lefutnak. A napló megtekintésének joga a teljes naplót mutatja, a minősített iratok címével együtt.
Hogyan látja a pénzügy a számlákat, ha nincs külön számla-jog?
A számla és a szerződés a hozzá csatolt dokumentum típusát követi. Aki megtekintheti a „Bejövő számla” típusú iratokat, az a számlák listáját és adatait is látja; aki szerkesztheti őket, a számlát is szerkesztheti. A létrehozó a saját rekordját a dokumentum-szerkesztés jogával kezeli.
Kapcsolódó funkciók
Ügyfelenként külön szerver, kétlépcsős belépés, tevékenységnapló, ellenőrző összeg minden fájlhoz és napi mentés.
Ügyiratok ügyszámmal, felelőssel és határidővel; irattári terv, megőrzési idő és selejtezési lista egy helyen.
A Claude vagy a ChatGPT összeköthető a rendszerrel: keres, összefoglal, és engedéllyel műveletet is indít – a felhasználó jogaival.
Nézze meg működés közben
Egy rövid online bemutatón a saját irataikhoz hasonló példákon mutatjuk meg a rendszert, és megbeszéljük, mire lenne szükségük.